

Кибер-вандалы добрались до сайта правительства Новой Зеландии

Кибер-вандалы добрались до сайта правительства Новой Зеландии

Кибер-вандалы добрались до сайта правительства Новой Зеландии

Взломан медиа-сайт парламента Новой Зеландии. На главной странице сайта хакеры разместили на черном фоне развивающийся анимированный флаг Турции, а рядом сообщение: «С наилучшими пожеланиями всему миру. Iskorpitx».

Сайт «Parliament TV on Demand» был атакован в пятницу, и все выходные на главной странице сайта красовалось вышеупомянутое сообщение. О факте кибер-вандализма стало известно вчера вечером около 22.30, а сообщил об этом сотрудник правительства.

Возникает вопрос: а что же произошло с администратором сайта, который должен вовремя реагировать на подобные действия со стороны хулиганов?

Как объяснил Дейв Данлей, менеджер по продажам и маркетингу компании, обеспечивающей работу сайта - Tandem Studio, это произошло в результате стечения обстоятельств, которые стали «идеальными условиями» для совершения атаки. Дело в том, что накануне в Кантербери произошло землетрясение, в результате которого пострадали сотрудники компании и администратор в том числе. И как следствие, он физически не мог контролировать работу сайта.

В настоящий момент ведется расследование на предмет того, является ли взлом результатом наличия уязвимостей в коде сайта или это слабая система безопасности хостинговой компании, которая расположена в штате Мичиган, США.

По мнению экспертов, вполне вероятно, что виной этому происшествию является недостаточная система безопасности на сервере хостинговой компании. Они настоятельно рекомендуют перенести сайт на серверы в Новой Зеландии, для обеспечения лучшей его безопасности. Более того, по их мнению, этот акт вандализма не похож на действия известного хакера, скорей всего это были просто хулиганы, которые воспользовались вредоносным программным обеспечением, известным под названием «script kiddie».

Методология работы вредоноса проста: ведется сканирование Internet (точнее определяется диапазон IP-адресов, в которых ведется проверка) в поисках конкретной уязвимости, а после ее обнаружения, запускается вредоносный код, например Троян, так же можно оставить «черный ход» в системе жертвы для последующих атак. Подобные программы не требуют специальных навыков в управлении, поскольку все работы ведутся без вмешательства злоумышленника. Страдают в первую очередь ресурсы, где нет постоянного надзора.

Работа сайта была восстановлена сегодня утром и в настоящий момент ведутся переговоры по поводу переноса сайта на хостинг в Новой Зеландии.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.
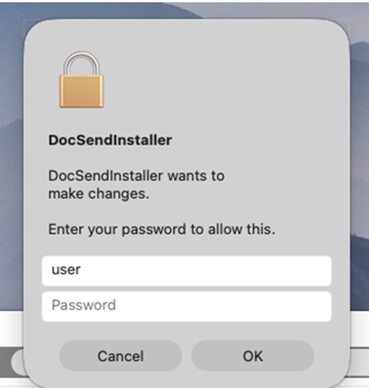
 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru