


Введены дополнительные меры защиты для доступа к Google Apps

Введены дополнительные меры защиты для доступа к Google Apps

Сегодня компания Google ввела дополнительные возможности защиты для безопасного доступа в личный кабинет Google Apps. Теперь, пользователь должен будет пройти  двухступенчатую аутентификацию.

В процессе верификации, пользователю будет предложено ввести свой пароль и номер мобильно телефона. Далее, верификационный номер будет выслан на мобильный телефон посредством СМС, либо сгенерирован в приложении, которое доступно для Android, BlackBerry или iPhone (функция пока не доступна).

Функция замечательна тем, что она обеспечивает дополнительную надежность при аутентификации, то есть пользователь может быть спокоен за свой аккаунт, ведь если его пароль был каким-либо образом скомпрометирован или украден, мошенник не сможет проникнуть в личный кабинет пострадавшего. Кроме того, она не требует установки какого-либо программного обеспечения, то есть не требует дополнительных затрат. И она достаточно гибка в обращении.

По словам директора по безопасности Google Apps, Эрана Фейгенбаума, новая возможность двухступенчатой аутентификации была разработана с учетом открытых стандартов, для возможности интеграции с технологиями верификации других производителей.

На данный момент функция доступна для корпоративных версий Google Apps Premier, Education и Government, администраторы могут активировать данную возможность через контрольную панель. Для версии Standart новая возможность будет доступна в течение месяца. Так же в течение месяца планируется ввести новую возможность аутентификации для частных пользователей.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.
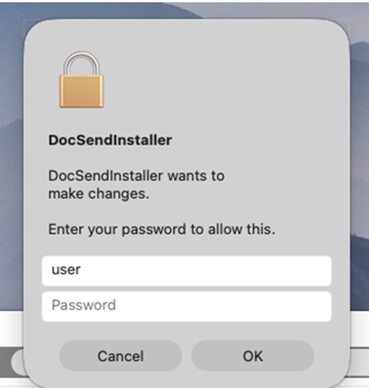
 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru