


AVAST завоевывает российский рынок

AVAST стремительно завоевывает российский рынок

Бесплатный антивирус avast! Free Antivirus приобрел большую популярность среди российских пользователей. При этом он, в сущности, не уступает по функциональным возможностям платным конкурентам, считают специалисты компании  AVAST.

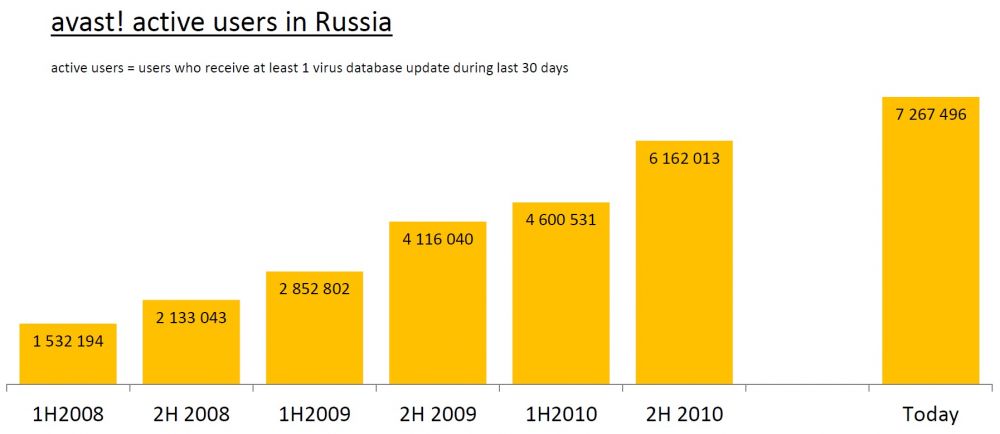
Согласно статистике, за февраль 2011 года российская часть всей пользовательской аудитории превысила отметку 7 миллионов (график приведен на изображении), что составило 56% роста за год. Отметим, что впервые у нас антивирус появился в 2004 году, не имея даже миллиона пользователей.

Специалисты компании склонны полагать, что эти показатели связаны с общим ростом рынка антивирусных решений в России. По подсчетам исследовательской компании Gartner за прошлый год он составил 5,7%.

Такое признание подтверждается другими данными, полученными с портала  Softportal.com. avast! возглавил тройку лидеров антивирусных приложений, в которую вошли Kaspersky (2 место) и Dr.Web (3 место). Стоит заметить, что рейтинг составлялся по количеству скачанных дистрибутивов.

Продукт также вошел в двадцатку наиболее популярных у россиян компьютерных приложений, перегнав по количеству закачек постоянного лидера - Adobe Acrobat Reader и не менее известные бесплатные приложения Skype и Firefox.

Кроме того, компания ожидает больший приток пользователей, ориентируясь на статистические данные, полученные от компании Gartner. Исследователи установили, что в России за 2010 год было зарегистрировано более 13 миллионов компьютеров для домашнего и 24 миллиона для корпоративного использования.

Как заметил менеджер по маркетингу AVAST Милос Коренко, таких результатов компании удалось достичь благодаря сообществу пользователей продукта, которые создали своеобразную рекламу, передавая информацию из уст в уста.


рост количества пользователей


Статистические данные о количестве активных пользователей avast! Free Antivirus в России

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru