


Шеф COMODO обвинил Иран в краже SSL-сертификатов

Шеф COMODO обвинил Иран в краже SSL-сертификатов

Успешная атака против одного из партнеров компании COMODO позволила неизвестным взломщикам получить легитимные цифровые сертификаты для ряда крупнейших сетевых ресурсов - Google и Gmail, Microsoft, Skype, Yahoo. Руководитель известного поставщика средств и систем безопасности заявил, что за нападением стояло враждебное иностранное государство.

У COMODO есть подразделение UserTrust, которое занимается оформлением цифровых удостоверений для веб-сайтов; с помощью этих сертификатов определяется подлинность ресурсов, на имя которых они выданы. Сообщается, что хакеры смогли завладеть аутентификационными сведениями некоторой восточноевропейской компании, которая состоит в партнерских отношениях с COMODO - что, собственно, и позволило им сгенерировать нужные удостоверения. Напомним, что цифровые сертификаты могут быть полезны для фишеров: они придают кажущуюся легитимность вредоносным копиям известных Интернет-ресурсов.

Глава компании Мели Абдулла-оглы выразил уверенность в том, что атака обеспечивалась ресурсами некоторого враждебного государства и была "политически мотивированной". При этом, по его словам, отдельные признаки позволяют предполагать, что нападение было произведено с территории Ирана. Аналогичная точка зрения была изложена и в корпоративном блоге COMODO, где заявляется, что IP-адреса, с которых действовали взломщики, были приписаны к одному из иранских поставщиков услуг Интернета.

"Обычный киберпреступник предпринял бы атаку методом грубой силы, однако в данном случае образ действий был иным", - отметил г-н Абдулла-оглы. - "Это была тщательно скоординированная, можно даже сказать - хирургически точная операция; нападавшие четко знали, какие задачи им нужно выполнить и в какой срок".

В информационном бюллетене Microsoft, посвященном этому инциденту, говорится, что злоумышленники получили девять сертификатов: три для адреса login.yahoo.com и по одному для login.live.com, mail.google.com, www.google.com, login.skype.com, addons.mozilla.org и Global Trustee. Происшествие уже вынудило производителей популярных Интернет-обозревателей обновить свои программные решения: Chrome и Firefox получили исправления еще несколько дней назад, а патчи от Microsoft подоспели лишь вчера. Впрочем, обновление из Редмонда оказалось более масштабным: лже-сертификаты были внесены в черный список всех поддерживаемых на данный момент операционных систем Windows.

Computerworld

Письмо автору

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.
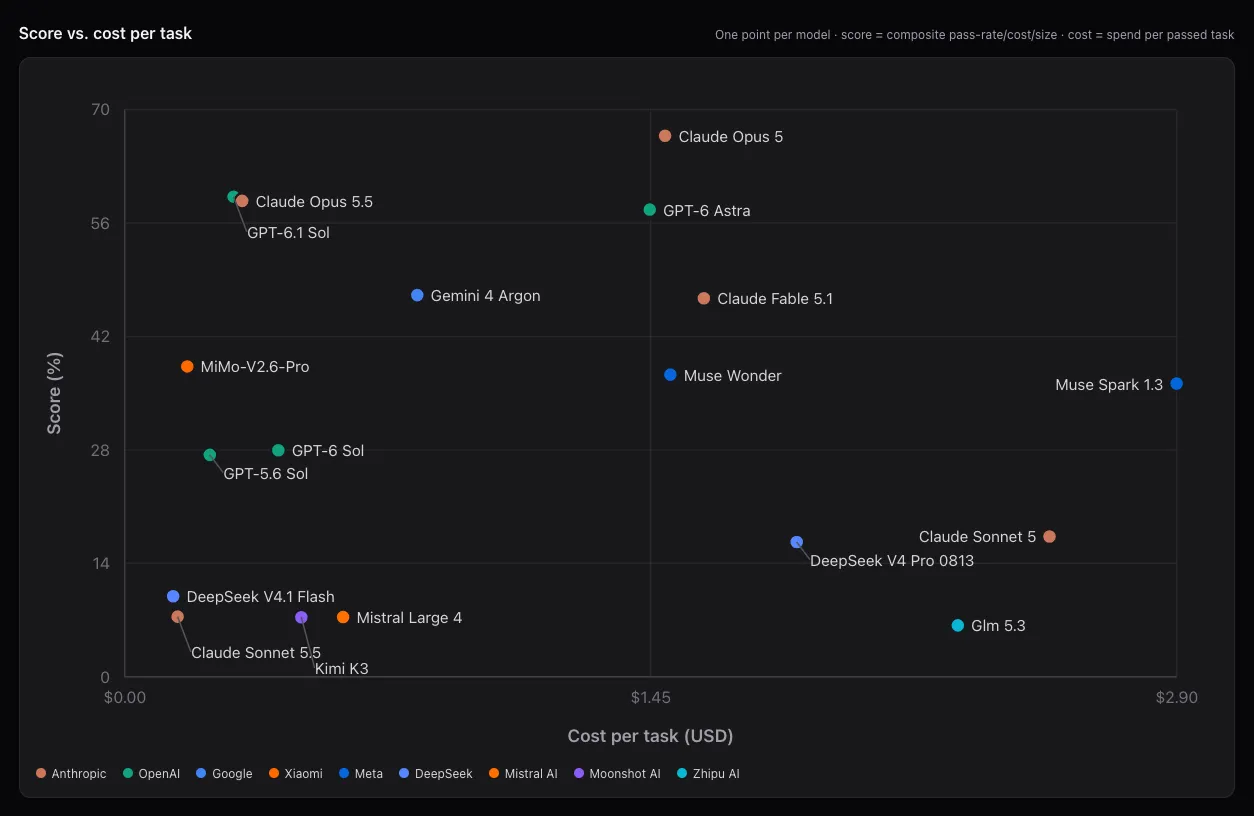
 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru