

В AES обнаружен серьезный недостаток

В AES обнаружен серьезный недостаток

Исследователи в области криптографии еще на один шаг приблизились к возможности взлома алгоритма шифрования AES. В результате смоделированной атаки оказалось, что  скорость расшифровки ключа в четыре раза выше, нежели ранее предполагалось.

Трое специалистов Андрей Богданов, Дмитрий Ховратович и Кристиан Рехбергер, в результате своей исследовательской работы, в рамках проекта Microsoft Research выяснили, что на самом деле длина ключа шифрования короче на 2 бита. То есть, как пояснили ученые, ключ AES-128 на самом деле имеет 126 битное слово, AES-192 -190 бит, а AES-256 это AES-254.

Заметим, что многие исследователи проверяли AES на прочность, однако серьезных уязвимостей у него обнаружено не было. Настоящая атака применима ко всем версиям AES. Однако, усилия на нее придется затратить гигантские: количество итераций для поиска ключа к AES-128 выражается числом 8*1037; у 1 трлн компьютеров, способных проверять по 1 млрд ключей в секунду, на поиск ключа уйдет 2 млрд лет. Для сравнения, ныне существующие компьютеры могут проверять лишь по 10 млн ключей за секунду. Таким образом, практического влияния на безопасность AES атака не имеет, но это первый серьезный недостаток, обнаруженный в алгоритме и подтвержденный его разработчиками.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.
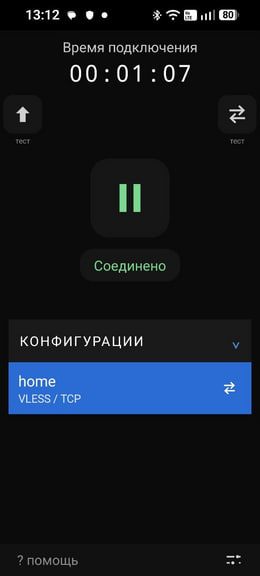

У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru