


Microsoft добавила в Windows 10 очередную функцию защиты от эксплойтов

Microsoft добавила в Windows 10 очередную функцию защиты от эксплойтов

Microsoft добавила в Windows 10 очередную функцию защиты от эксплойтов

В новом билде Windows 10, Microsoft добавила в ядро новый объект под названием RegistryTransaction с соответствующими API-функциями для работы с ним, вроде [NtCommit/NtCreate/NtOpen/NtRollback] RegistryTransaction. Как не трудно догадаться, речь идет об атомарных операциях с данными реестра.

Другим улучшением стало появление долгожданной функции под названием Win32k syscalls filtering на уровне ядра Windows. Так как она все еще находится в предварительной сборке Windows 10, о ней известно не так много. Основное ее предназначение заключается в том, что она позволит полностью закрыть sandbox для процессов соответствующих приложений, типа браузеров и снимет вопрос эксплуатации LPE-уязвимостей в win32k.sys для них. На сегодняшний день такие уязвимости являются основной возможностью получения эксплойтом максимальных прав SYSTEM при проникновении в систему через веб-браузер.


Общая схема работы Win32k syscalls filtering на примере AppContainer-sandboxed веб-браузера Edge, который сможет полностью закрыть AppContainer от внешнего воздействия


Стоит отметить, что авторы веб-браузера Google Chrome еще в прошлом году добавили в него функцию, которая защищает sandboxed-процессы (renderer-процессы по терминологии Google) от пагубного воздействия win32k.sys. Так как Chrome делегирует работу с графикой и окнами на основной родительский процесс, дочерние sandboxed-процессы полностью освобождаются от необходимости осуществления GUI-операций, например, прорисовки окон и прочего GUI. Ранее для этого использовалась настройка веб-браузера -enable_win32k_renderer_lockdown, пишет habrahabr.ru.

Полное отключение win32k.sys является достаточной мерой обеспечения безопасности только для такого веб-браузера как Chrome, который имеет четко определенную модель распределения функций между родительским и renderer-процессами (GUI-функции не пересекаются с sandboxed). Microsoft предлагает более гибкий путь, функция Win32k syscalls filtering (PsAttributeWin32kFilter) поможет выборочно фильтровать те функции, которые не нужны процессу, например, Edge, и оставлять только самые необходимые.

Функция Win32k syscalls filtering органично дополняет другую функцию безопасности Windows 10, которая впервые была добавленаMicrosoft для защиты от LPE-эксплойтов. Речь идет о функции Block Untrusted Fonts, которая также появилась и в EMET (см.kernel32!SetProcessMitigationPolicy с аргументом ProcessFontDisablePolicy).


EMET позволяет принудительно включать функцию Block Untrusted Fonts для выбранного процесса, таким образов перекрыв другую поверхность атаки LPE-эксплойтами, которые используют specially crafted файлы шрифтов для эксплуатации уязвимостей в Win32k.sys


Microsoft известна своим внимательным подходом к функциям защиты от эксплойтов, которые интегрированы в Windows. Там последовательно появлялись DEP, SEHOP, ASLR, IE11-EPM, IE11-64bit_tabs, HEASLR. Бесплатный инструмент EMET позволял принудительно включать такие настройки для процессов. В то же время, только с Windows 10 Microsoft стала предпринимать указанные выше шаги по закрытию уязвимых мест, которые используются LPE-эксплойтами.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

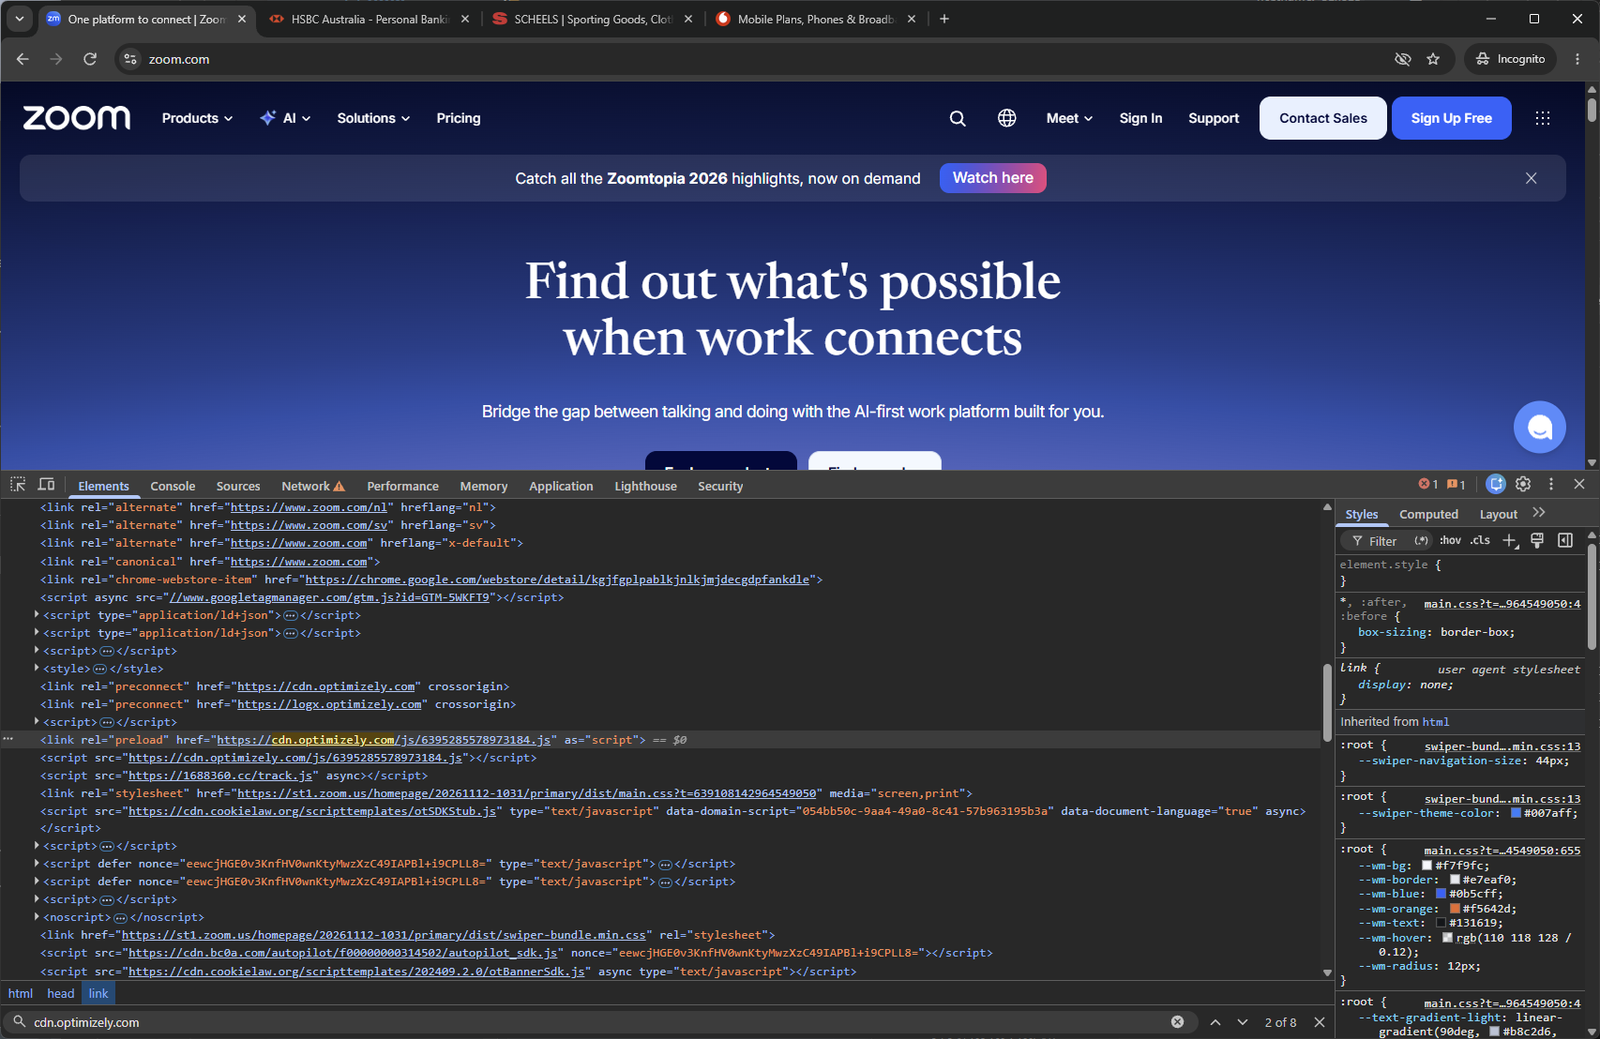
Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.

За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru