



HTTP-метод OPTIONS может привести к утечке памяти Apache-сервера

HTTP-метод OPTIONS может привести к утечке памяти Apache-сервера

HTTP-метод OPTIONS может привести к утечке памяти Apache-сервера

Эксперт обнаружил ошибку при обработки HTTP-метода OPTIONS в Apache, она получила имя Optionsbleed. Такого рода уязвимости могут способствовать тому, что произвольные фрагменты памяти попадут в руки злоумышленников.

Исследователь определил уязвимый продукт с помощью HTTP-метода OPTIONS, отправляя его серверам. Серверы отвечали поврежденными заголовками, отображающими параметры конфигурации Apache. Затем, поскольку сам эксперт не мог воспроизвести похожую проблему на своих серверах Apache, он связался с их командой безопасности.

К счастью, разработчик Apache Джейкоб Чемпион (Jacob Champion) вник в суть проблемы и объяснил, что происходит. Оказалось, что Apache поддерживает директиву конфигурации Limit, которая позволяет ограничить доступ к определенным HTTP-методам конкретному пользователю. В том случае, если вы устанавливаете директиву Limit в файле .htaccess для HTTP-метода, который не зарегистрирован глобально на сервере, тогда происходит ошибка.

После этих объяснений эксперт смог сам воспроизвести уязвимость.

В сущности, Optionsbleed представляет собой ошибку, которая вызывает формирование поврежденного заголовка Allow в ответ на запросы HTTP OPTIONS. Это может привести к утечке части произвольной памяти из серверного процесса, который может содержать важные данные.

Ошибка появляется, если веб-мастер пытается использовать директиву Limit с недопустимым методом HTTP.

Пример .htaccess:

<Limit abcxyz>

</ Limit>

Если вы используете веб-сервер Apache, вам следует его обновить. Большинство дистрибутивов должны к настоящему времени иметь обновленные пакеты, содержащие патч. Кроме того, исправление можно найти здесь (для Apache 2.2 здесь).

К сожалению, команда безопасности Apache не назвала точные сроки выпуска испарвлений.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

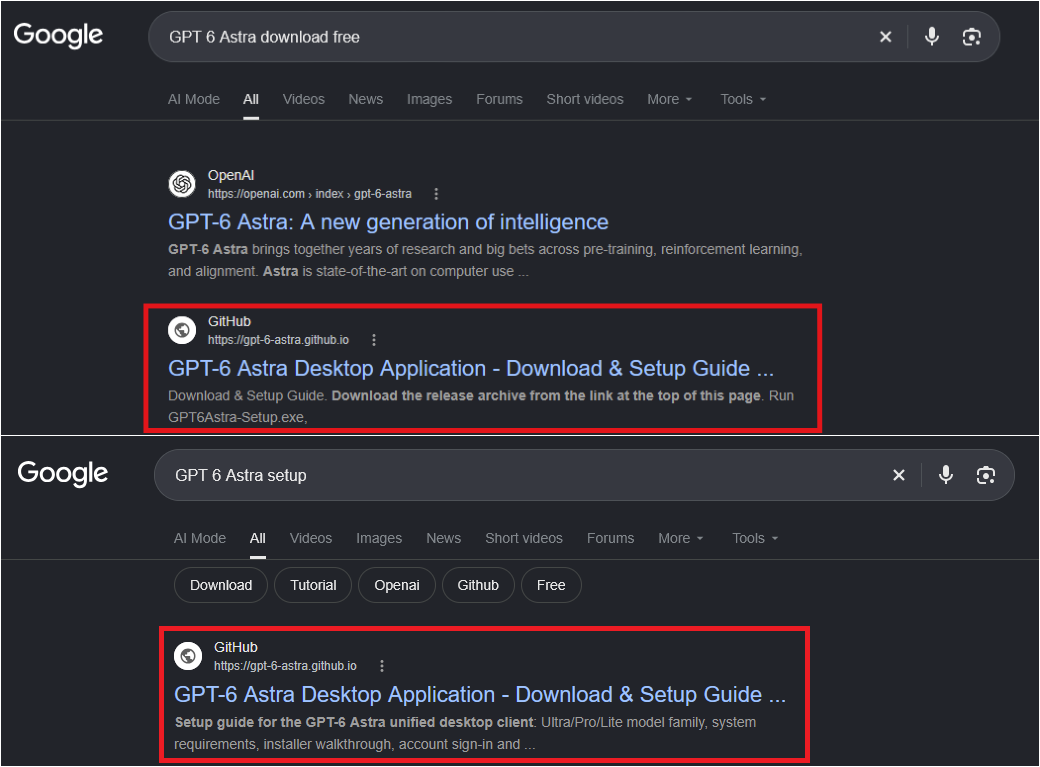
Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.
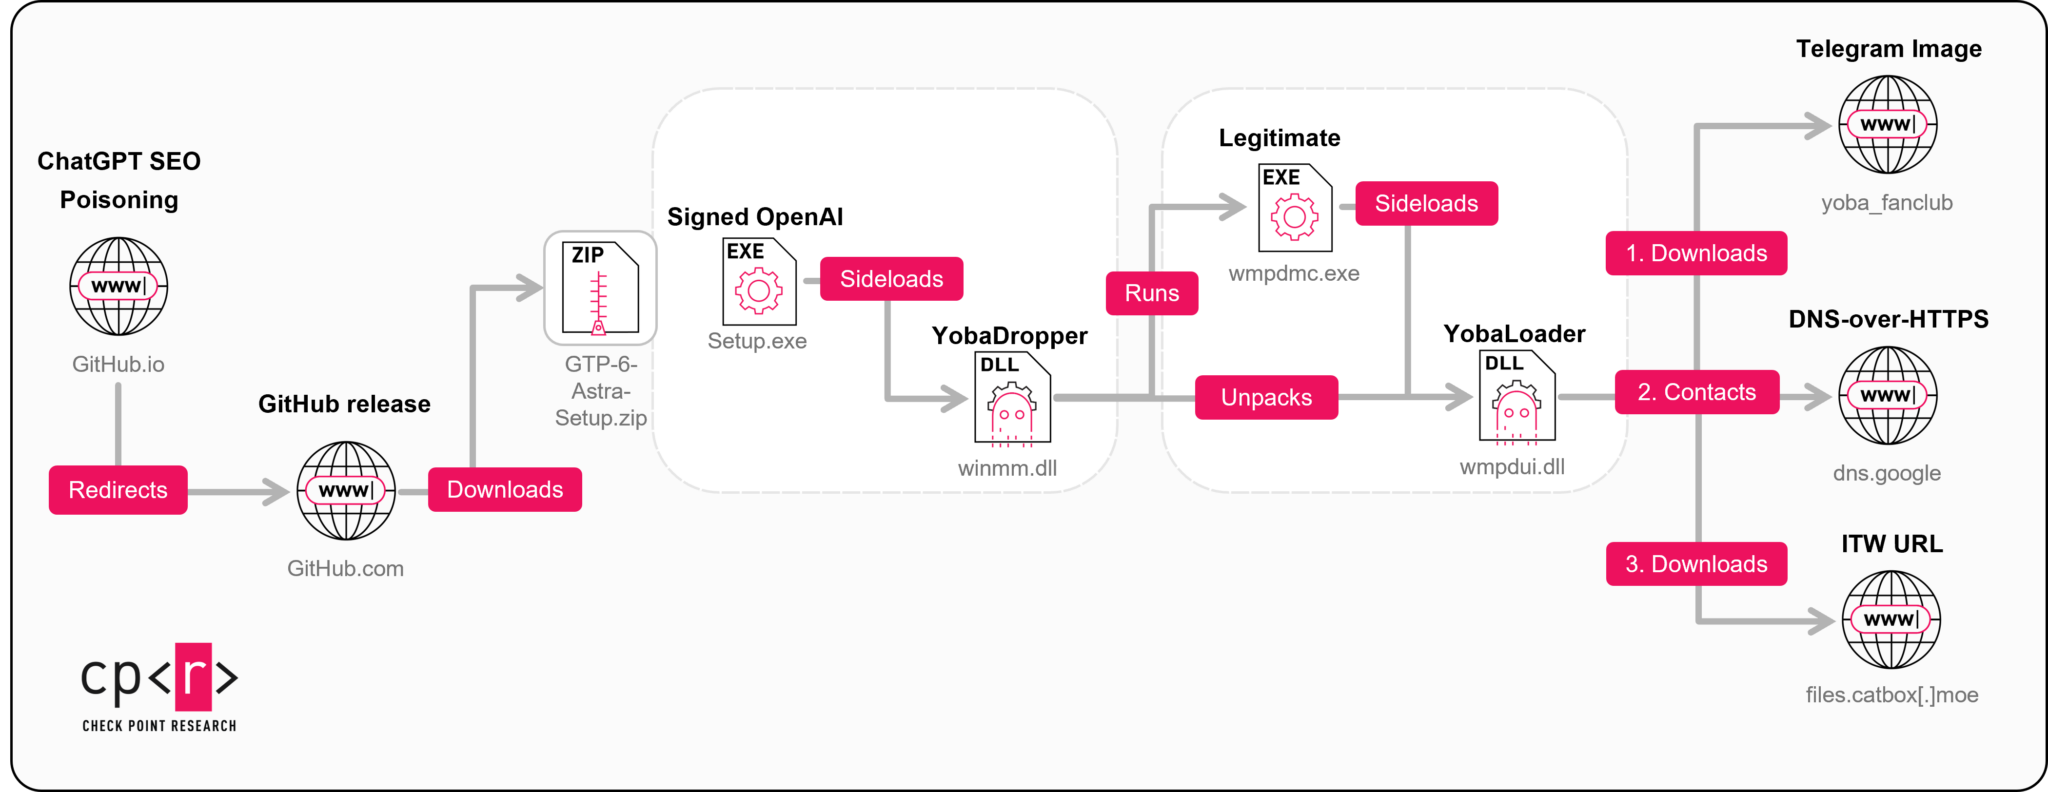

Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.
RSS: Новости на портале Anti-Malware.ru