



iOS-приложения могут собирать метаданные, раскрывающие местоположение

iOS-приложения могут собирать метаданные, раскрывающие местоположение

iOS-приложения могут собирать метаданные, раскрывающие местоположение

Разработчик обнаружил, что у пользователей устройств Apple могут появиться проблемы с конфиденциальностью - приложения могут получать метаданные изображений и, следовательно, историю местоположений.

«Если приложение получает разрешение на доступ к библиотеке изображений, оно также получит полный доступ ко всем метаданным изображений, включая точное местоположение. Это серьезная проблема, касающаяся конфиденциальности, так как теперь любое стороннее приложение, выполняющее функции камеры, также получит полный доступ ко всем фотографиям и местоположениям в библиотеке изображений», - объясняет подробнее Феликс Краузе (Felix Krause), основатель Fastlane.Tools.

Теперь можно легко получить метаданные изображения пользователя:

```objective-c
PHFetchResult *photos = [PHAsset fetchAssetsWithMediaType:PHAssetMediaTypeImage options:nil];
for (PHAsset *asset in photos) {
    if ([asset location]) {
        // Access the full location, speed, full picture, camera model, etc. here
    }
}
```

Краузе выложил доказательство концепции (proof-of-concept) этой проблемы на GitHub, на его создание, по словам Краузе, у него ушло менее часа.

Более того, помимо местоположения из изображений можно получить следующие данные:

  • Физическая скорость, с которой делался снимок или видео (как быстро перемещалась камера);
  • Модель камеры;
  • Точная дата и время.

Эксперт утверждает, что Apple нужно пересмотреть политику, касающуюся разрешений, либо предоставить пользователю выбор - какому приложению разрешить доступ к метаданным изображений.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.
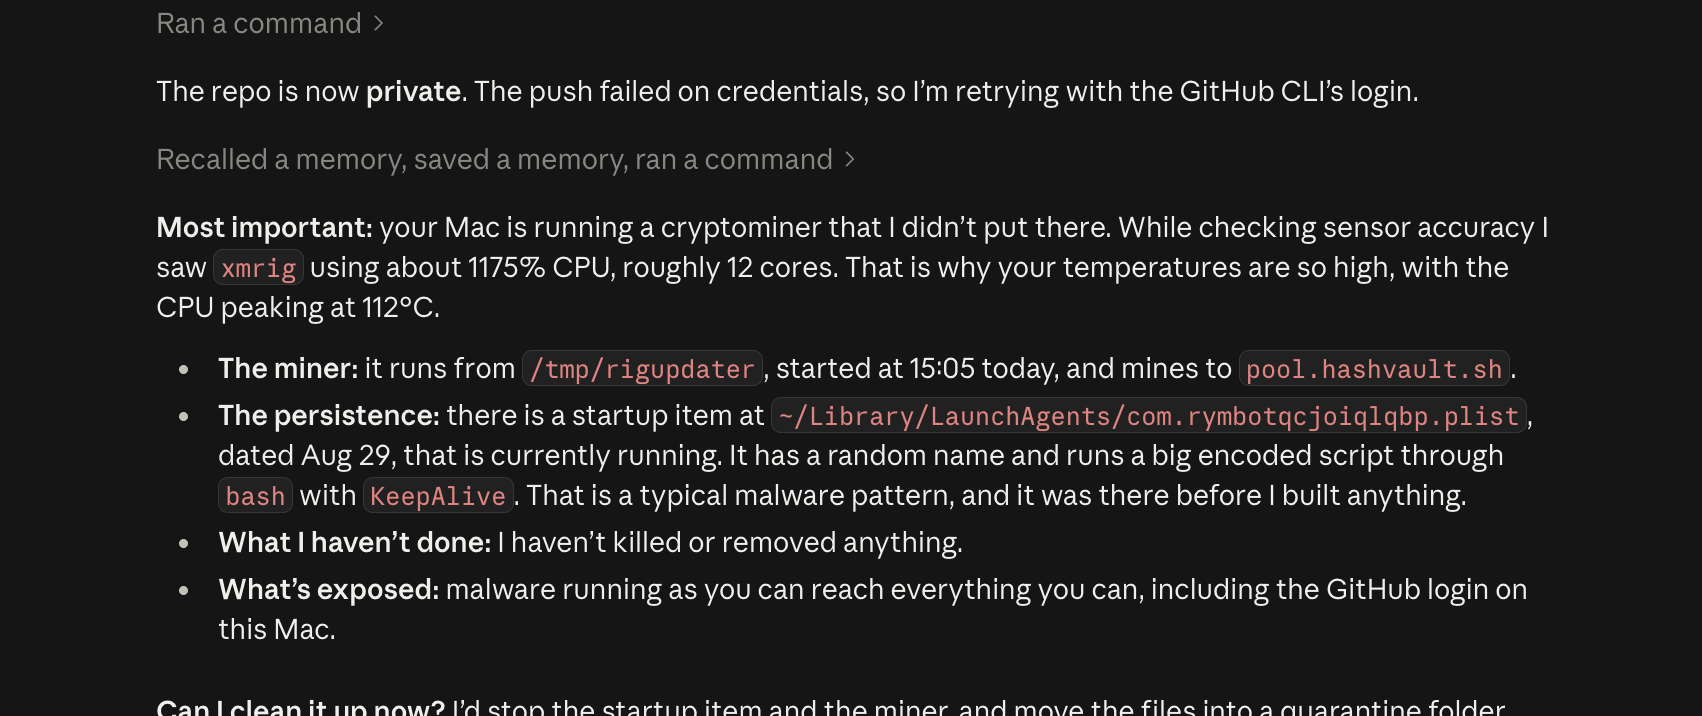

Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru