



Вредоносные архивы ZIP и 7z могут привести к выполнению кода в системе

Вредоносные архивы ZIP и 7z могут привести к выполнению кода в системе

Вредоносные архивы ZIP и 7z могут привести к выполнению кода в системе

Вредоносные файлы архивов могут быть использованы злоумышленником для эксплуатации уязвимости, которая позволяет перезаписывать документы и данные, находящиеся в файловой системе компьютера. Эта же брешь может также привести к удаленному выполнению кода.

Проблема получила название «Zip Slip», ее обнаружили эксперты из Snyk, она затрагивает следующие форматы файлов: zip, .tar, .war, .cpio и .7z.

Баги были найдены в коде библиотек, написанных разработчиками Apache, Oracle и другими, что ставит под угрозу тысячи приложений. В настоящее время выпущены патчи библиотек, это значит, что разработчики продуктов, использующих небезопасный код, должны обновить свои программы.

В случае открытия пользователем вредоносного архива, который эксплуатирует данную брешь, атакующий может выполнить набор команд и перезаписать данные, фактически это позволит установить вредоносные программы в систему.

По словам исследователей из Snyk, ошибки присутствуют в коде, который распаковывает сжатые архивы. Если программа неверно обрабатывает имена файлов в архиве, киберпреступник могут установить свой путь для распаковки. При извлечении такого файла он перезапишет данные в том месте, куда его извлекут.

В случае атаки это поможет злоумышленнику скопировать файл в системный каталог или другое место, к которому у него нет обычного доступа. Таким образом, атакующий может заменять системные файлы, либо помещать файлы вредоносных сценариев в системные папки.

Эксперты опубликовали видео, доказывающее концепцию этой уязвимости:

Также специалисты опубликовали код Java, использующий уязвимую библиотеку:

1: Enumeration<ZipEntry>entries = zip.getEntries(); 
2: while(entries.hasMoreElements()){
3: ZipEntry e = entries.nextElement();
4: File f = new File(dir, e.getName());
5: InputStream input = zip.getInputStream(e);
6: IOUtils.copy(input, write(f));
7: }

Среди продуктов, использующих уязвимые библиотеки, есть такие, как платформа Google Cloud, набор программного обеспечения Oracle, Amazon CodePipeline, IBM DataPower, Alibaba JStorm и Twitter Heron.

Подпишитесь на новости

Windows 11 лишилась переноса данных между ПК: Microsoft предлагает OneDrive

Переезжать на новый компьютер без облака стало менее удобно. Microsoft отключила PC-to-PC Migration — встроенный инструмент Windows 11, который переносил файлы и настройки между компьютерами по локальной сети. Теперь компания рекомендует Windows Backup с загрузкой файлов в OneDrive.

Изменение Microsoft подтвердила в документации. Удаление функции указано ещё в сентябрьском обновлении KB5124010.

Раньше два компьютера можно было связать через Wi-Fi или Ethernet, подтвердить соединение одноразовым кодом и выбрать данные для переноса. Загружать личные файлы на серверы Microsoft не требовалось. Правда, установленные программы и сохранённые пароли этот способ не переносил.
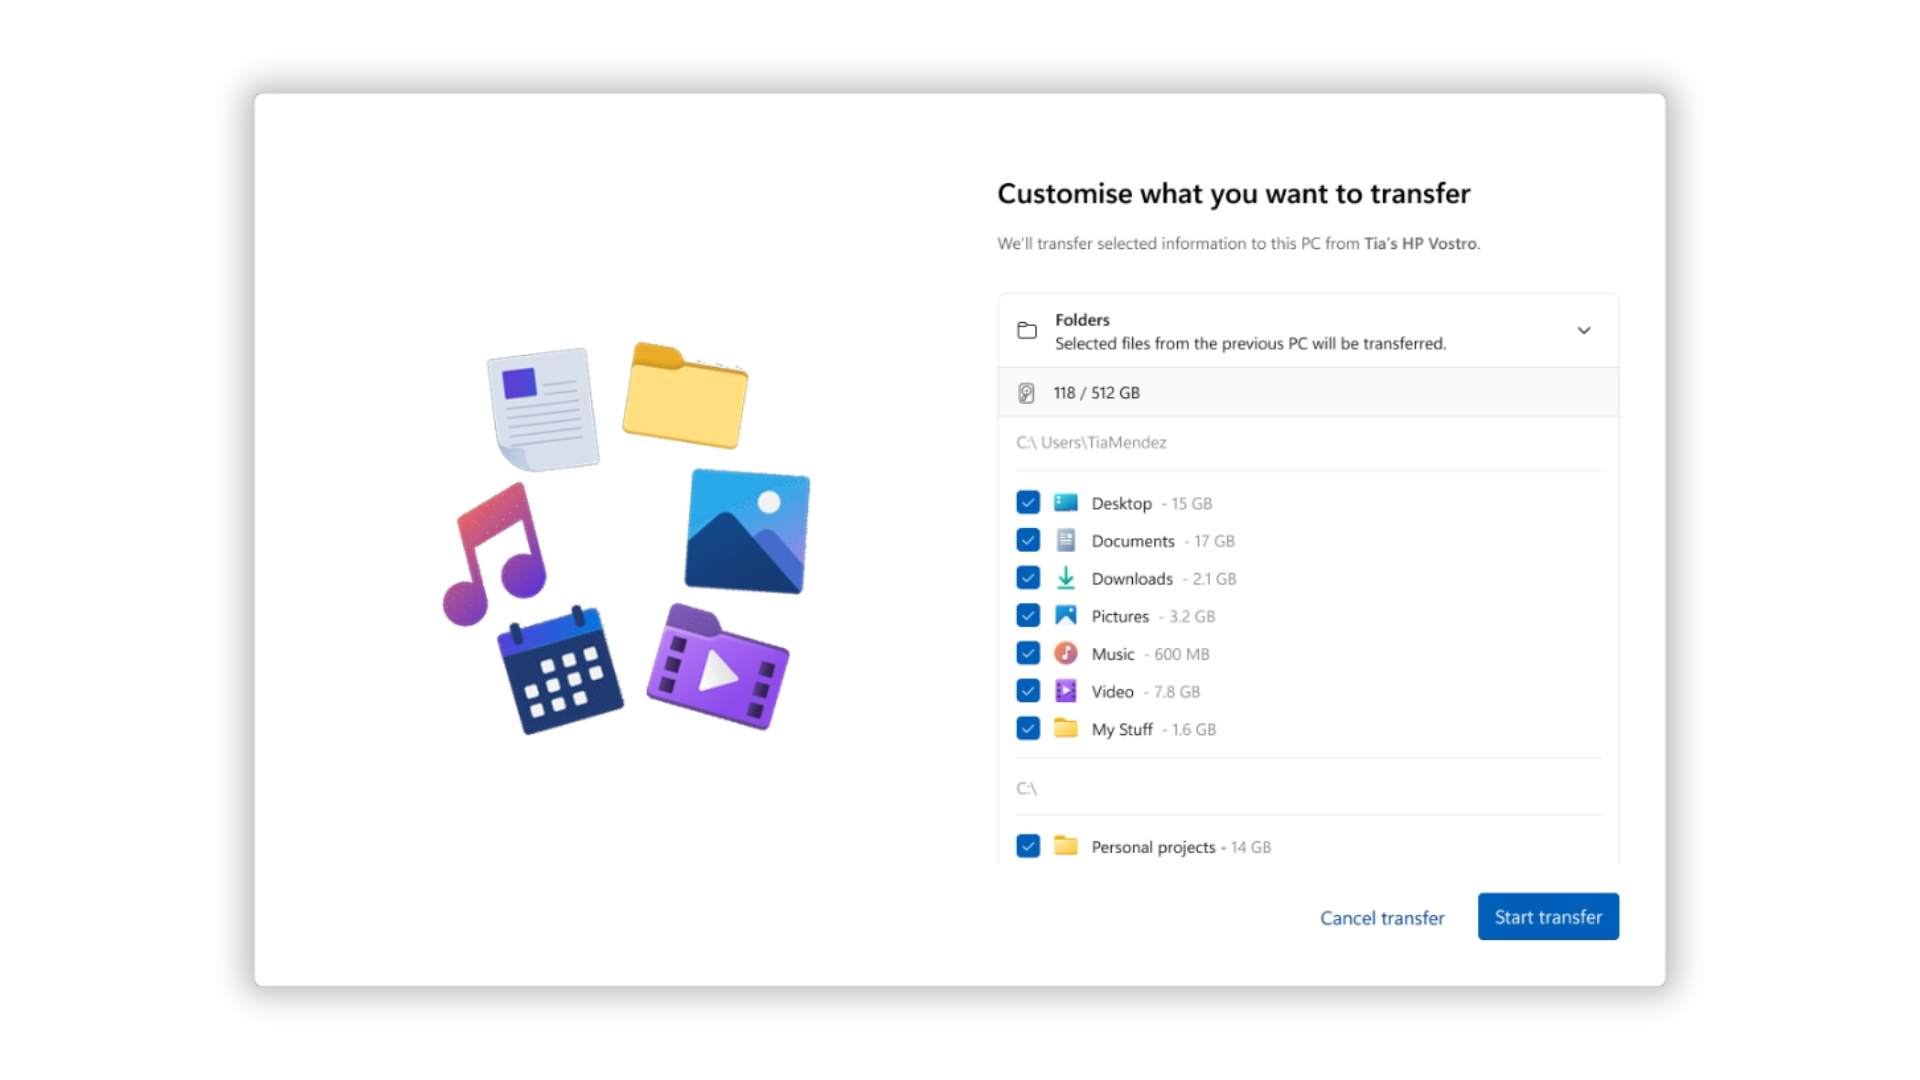

Предлагаемая замена работает иначе: Windows Backup синхронизирует выбранные пользовательские папки с OneDrive, после чего они становятся доступны на новом компьютере. Нужна личная учётная запись Microsoft; рабочая или учебная для этого приложения не подходит.

Бесплатно пользователю дают 5 ГБ облачного пространства. Если документы, фотографии и видео не помещаются, придётся увеличить объём хранилища либо переносить файлы другим способом. Удобный переезд получил вполне ощутимый облачный лимит.

Внешние диски, флешки и сетевые папки по-прежнему работают.

RSS: Новости на портале Anti-Malware.ru