


В контроллерах Rockwell выявлена 10-балльная уязвимость

В контроллерах Rockwell выявлена 10-балльная уязвимость

В контроллерах Rockwell выявлена 10-балльная уязвимость

В двух десятках ПЛК производства Rockwell Automation выявлена возможность обхода аутентификации, позволяющая получить удаленный доступ к устройству и изменить его настройки и/или код приложения. Степень опасности уязвимости оценена в 10 баллов из 10 возможных по шкале CVSS.

Уязвимость, зарегистрированную под идентификатором CVE-2021-22681, параллельно обнаружили исследователи из Сычуаньского университета (КНР), «Лаборатории Касперского» и ИБ-компании Claroty. В появлении опасной проблемы повинен Studio 5000 Logix Designer (ранее RSLogix 5000) — популярный программный продукт, обеспечивающий единую среду разработки для ПЛК.

Корнем зла в данном случае является слабая защита секретного критоключа, который Studio 5000 Logix Designer использует для подтверждения полномочий рабочей станции на связь с контроллерами. В итоге открылась возможность получить доступ к ПЛК в обход аутентификации, чтобы загрузить на устройство сторонний код, скачать информацию или подменить прошивку.

Уязвимость актуальна для ПЛК линеек CompactLogix, ControlLogix, DriveLogix, Compact GuardLogix, GuardLogix и SoftLogix. Эксплуатация CVE-2021-22681, по свидетельству экспертов, тривиальна.

Чтобы снизить риски, Rockwell советует включить на контроллерах режим RUN,  предельно обновить их прошивки и заменить CIP на соединениях Logix Designer протоколом CIP Security, стандартизированным ODVA. Не стоит пренебрегать также обычными мерами безопасности, такими как сегментация сети, ограничение доступа к средствам управления, строгая изоляция и надежная защита АСУ ТП.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

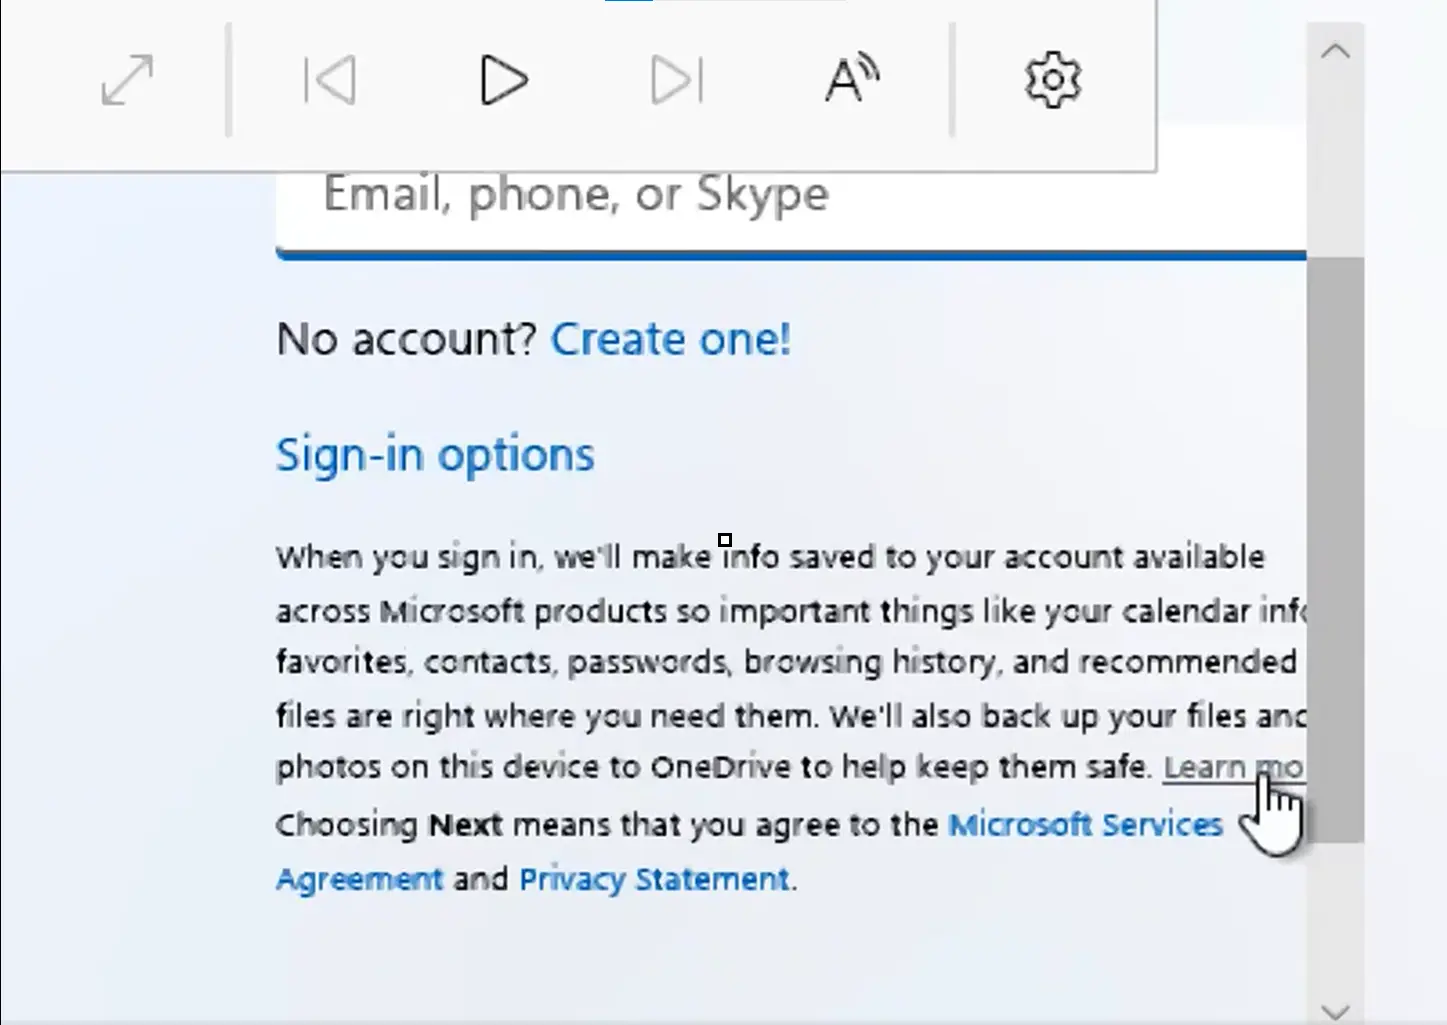
Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.

Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru