


В Git устранили уязвимости перезаписи файлов и выполнения кода

В Git устранили уязвимости перезаписи файлов и выполнения кода

В Git устранили уязвимости перезаписи файлов и выполнения кода

Участники Git-проекта выпустили новые версии софта, суммарно закрыв пять уязвимостей; степень опасности угрозы почти во всех случаях оценена как высокая. Три устраненные проблемы проявляются только на платформе Windows.

Согласно записи в блоге GitHub, в появлении уязвимости CVE-2023-29007 повинна реализация механизма переименования / удаления секций файла $GIT_DIR/config. В код вкралась логическая ошибка, из-за которой значения конфигурации, превышающие фиксированную длину, обрабатываются некорректно.

В результате открылась возможность для инъекции, позволяющей злоумышленнику выполнить любой код. С этой целью можно, например, указать очень длинный URL вложенного модуля, и он будет интерпретирован как новая настройка при попытке удаления через git submodule deinit.

Уязвимость CVE-2023-25652 проявляется при установке патчей и позволяет перезаписать содержимое файлов в произвольной папке с помощью команды git apply –reject. Дело в том, что в Git предусмотрена защита от манипуляций через символические ссылки, а с выпуском сборки 2.39.1 ее дополнили блокировкой патчей, создающих симлинки с неблаговидной целью. К сожалению, эта мера безопасности оказалась неполноценной.

В версии Git для Windows устранены также следующие уязвимости:

  • CVE-2023-29012 — некорректное выполнение поиска doskey.exe в рабочем каталоге с помощью Git CMD; грозит исполнением произвольного кода;
  • CVE-2023-29011 — возможность подмены файла connect.exe при работе через SOCKS5 на многопользовательских машинах;
  • CVE-2023-25815 — запись за границами буфера при обработке особых файлов локализации в gettext.

Патчи включены в состав сборки Git 2.40.1, а также новых выпусков в других ветках: 2.39.3, 2.38.5, 2.37.7, 2.36.6, 2.35.8, 2.34.8, 2.33.8, 2.32.7, 2.31.8, 2.30.9. Пользователям советуют произвести обновление в кратчайшие сроки.

При отсутствии такой возможности рекомендуется проверять содержимое $GIT_DIR/config перед запуском git submodule deinit, git config --rename-section и git config --remove-section при работе с недоверенными репозиториями, а также воздержаться от использования git apply –reject, если источник патча не вызывает доверия.

Временные меры защиты Git для Windows: воздержаться от использования софта на машинах с общим аккаунтом; не использовать Git CMD либо убедиться, что программа стартует из доверенной директории.

В этом году Git уже латали — в январе. На тот момент в системе контроля версий устранили три уязвимости удаленного исполнения кода; одна из них тоже проявлялась лишь на Windows.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.
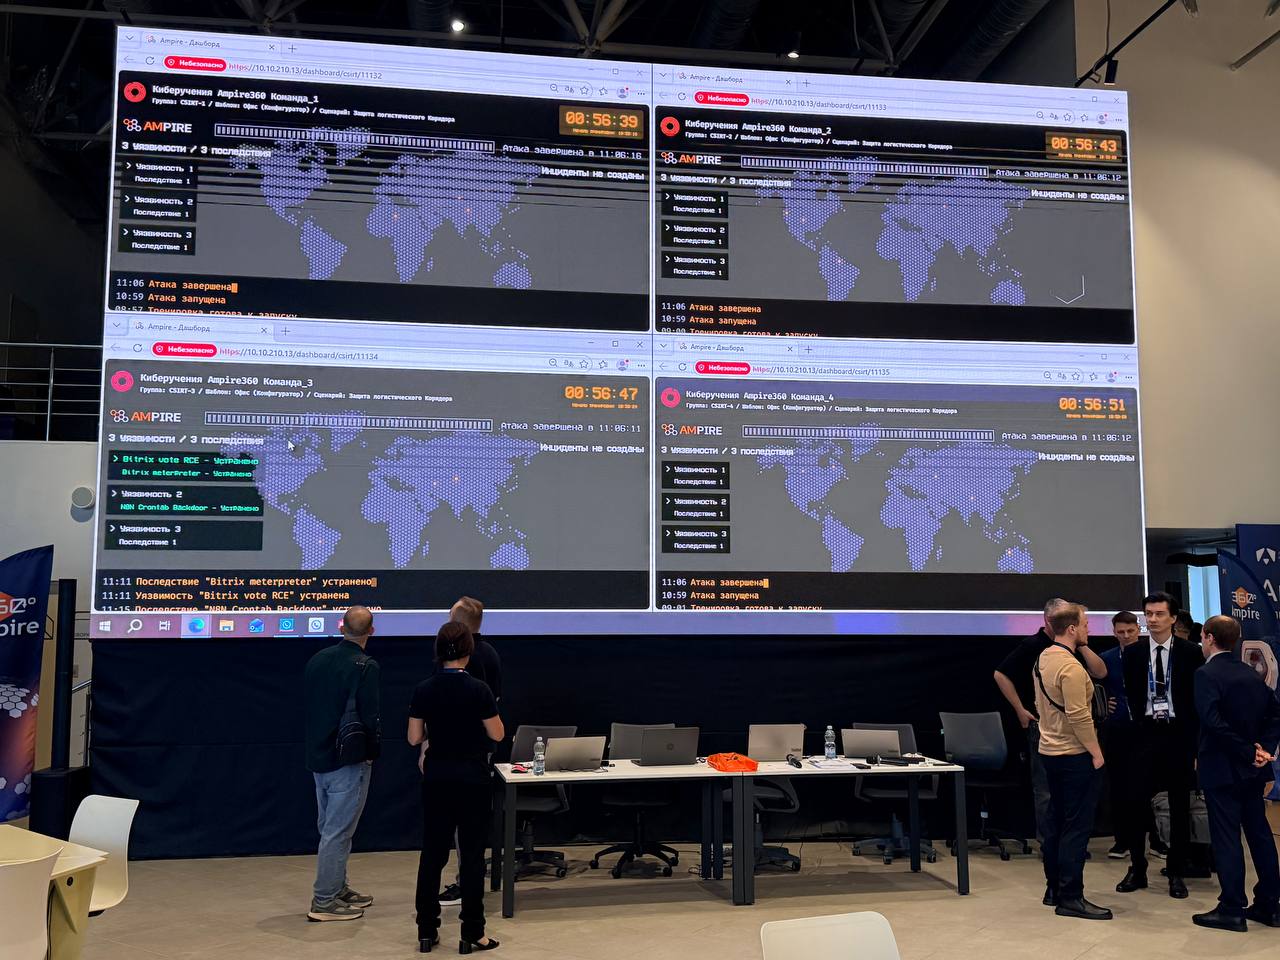
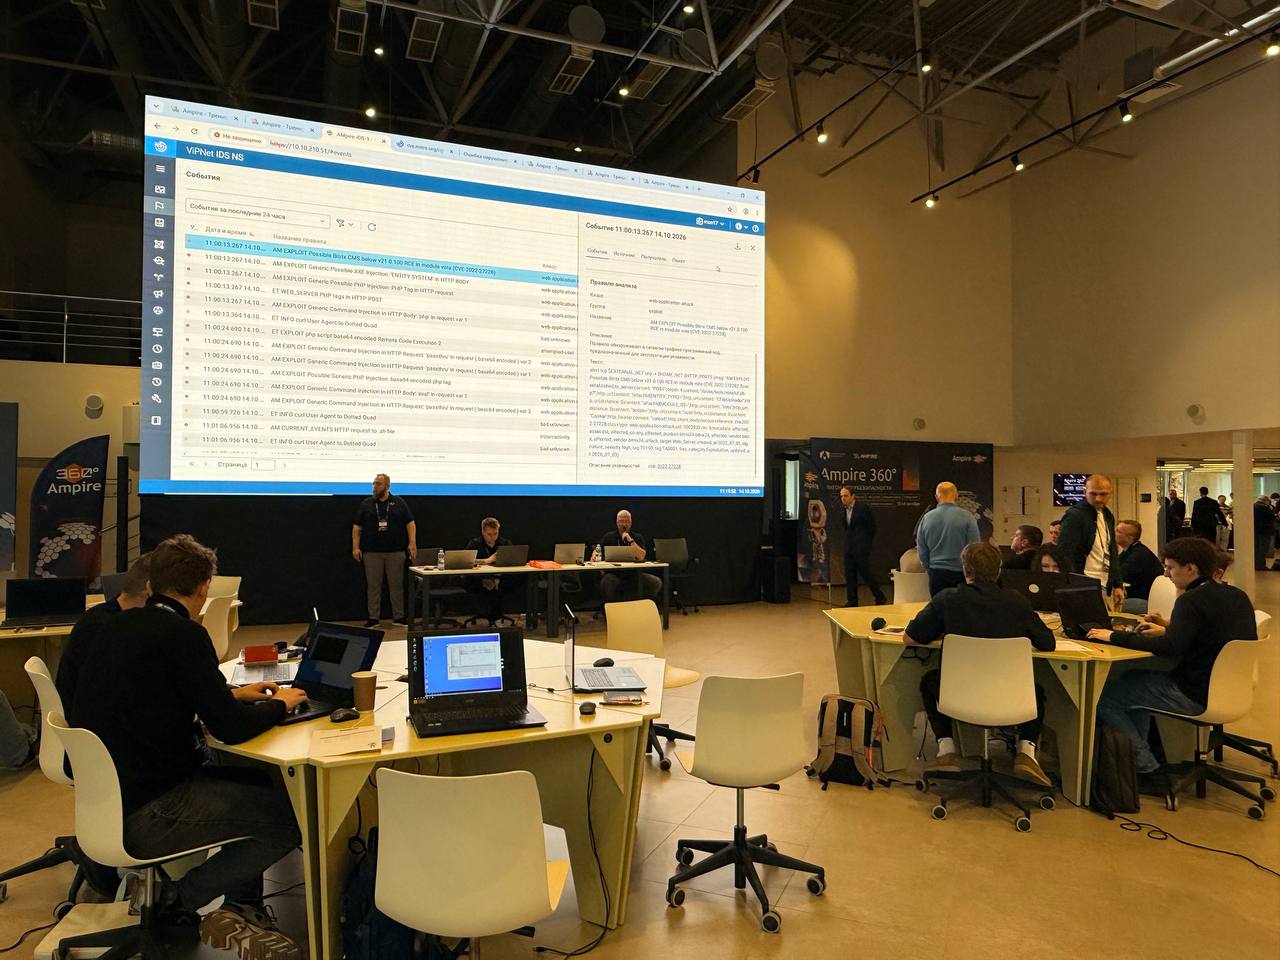
 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru