


Злоумышленники распространяют зловреды под видом Яндекс Музыки

Злоумышленники распространяют зловреды под видом Яндекс Музыки

Злоумышленники распространяют зловреды под видом Яндекс Музыки

Эксперты ГК «Гарда» обнаружили новую схему мошенничества с использованием мессенджеров. Она рассчитана на пользователей обеих распространенных мобильных платформ.

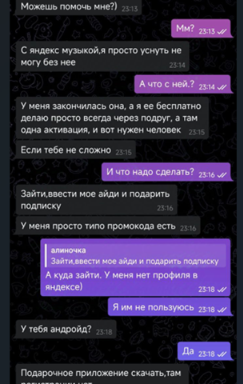
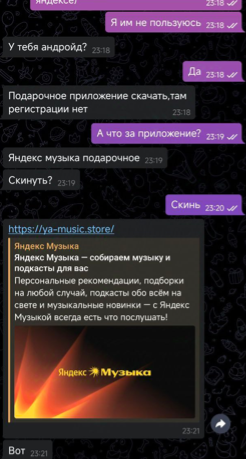
Преступники выходят на связь от имени знакомого потенциальной жертвы из списка ее контактов в социальных сетях и популярных мессенджерах (WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ), Telegram, Viber) и уговаривают установить вредоносное приложение под видом премиальной версии «Яндекс Музыки».

Злоумышленники просят помочь с активацией музыкального сервиса и предлагают скачать приложение, где якобы «бесплатно дадут подписку».


К легитимному сервису «Яндекс Музыка» никакого отношения распространяемое мошенниками приложение не имеет. Под ее видом они продвигают троян, который предоставляет злоумышленникам полный доступ к устройству.

В ГК «Гарда» настоятельно рекомендуют не устанавливать приложения из сторонних источников, использовать антивирусы и избегать просьб открыть ту или иную ссылку, даже если она приходит от знакомых, родственников или друзей. Кроме того, полезно будет связаться с тем, от чьего имени происходит рассылка по другим каналам связи.


Мошенники часто распространяют мобильные зловреды под видом легитимных приложений. Ссылки на загрузку, например, CraxsRAT публикуются в мессенджерах, в том числе в WhatsApp. При этом зловреда выдают за апдейт приложений российских Госуслуг, Минздрава, Минцифры, Банка России, а также телеоператоров Белоруссии.

По прогнозам заместителя председателя правления Сбербанка Станислава Кузнецова, общий ущерб от телефонного мошенничества по итогам 2024 года составит 250 млрд рублей. Причем ущерб только увеличивается, несмотря на трехкратное снижение количества звонков по сравнению с пиковыми уровнями, достигнутыми в марте.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.
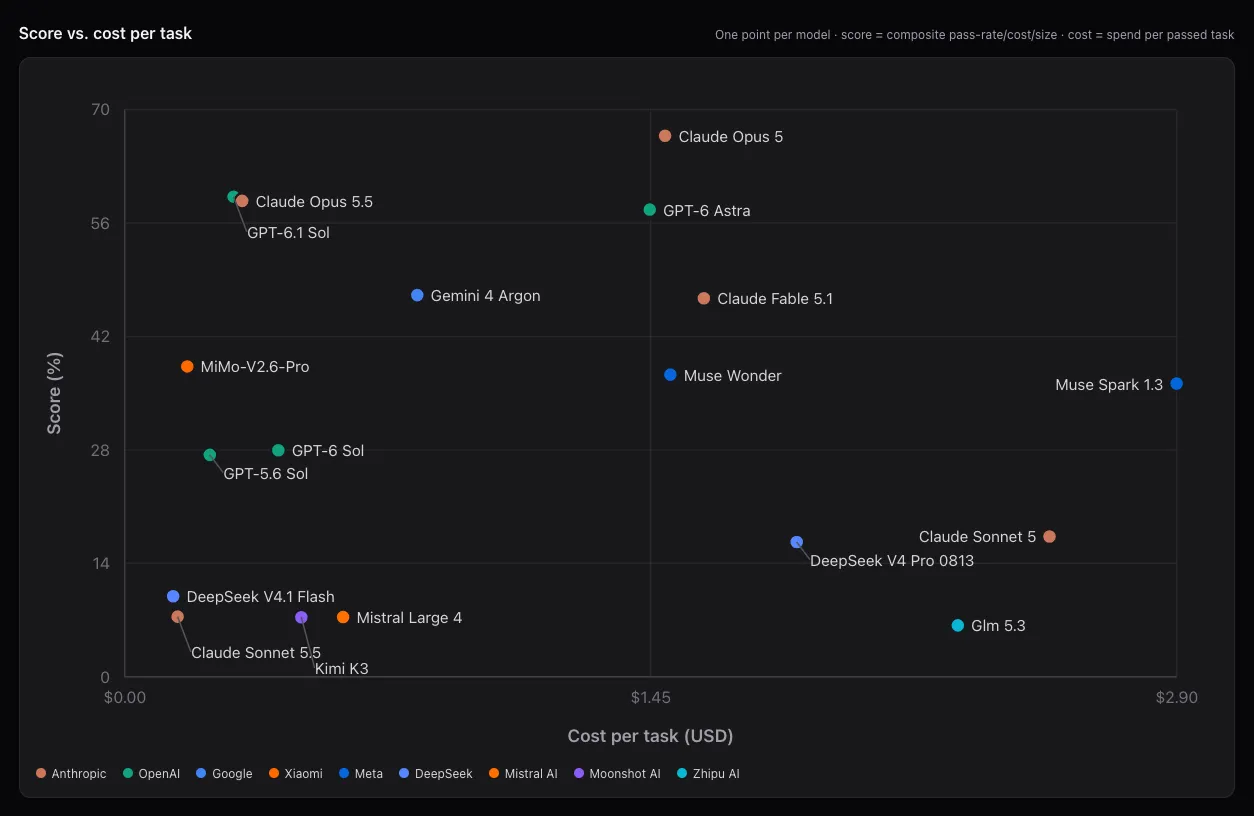
 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru