

В cPanel нашли критическую уязвимость с повышением прав до root

В cPanel нашли критическую уязвимость с повышением прав до root

В cPanel нашли критическую уязвимость с повышением прав до root

Исследователи в области информационной безопасности обнаружили критическую уязвимость в cPanel — одной из самых популярных панелей управления веб-хостингом, которая используется для администрирования миллионов сайтов по всему миру.

О проблеме сообщили Сергей Герасимов (СП SolidSoft и Yandex B2B Tech) и Филипп Охонко, старший инженер по прикладным системам в FINRA.

Уязвимость связана с некорректной обработкой путей в API Team Manager. Из-за этой ошибки злоумышленник может выходить за пределы разрешённых директорий в файловой системе и повышать свои привилегии до уровня root.

Речь идёт о действительно серьёзном риске — особенно для сред общего хостинга, где на одной инфраструктуре размещаются сайты сразу нескольких клиентов. В таких условиях успешная эксплуатация уязвимости может затронуть не один проект, а сразу всю площадку.

Исследовательская группа сознательно не раскрывает технические детали эксплуатации. С учётом масштабов распространения cPanel специалисты решили дать администраторам и хостинг-провайдерам время на установку обновлений. Подробный технический разбор обещают опубликовать позже в экспертном блоге компании.

Уязвимость получила идентификатор CVE-2025-66429 и 9,3 балла по шкале CVSS, что соответствует критическому уровню. Она затрагивает все версии cPanel вплоть до 130.0.15 включительно.

Авторы исследования отдельно отметили оперативную реакцию разработчиков cPanel и их профессиональный подход к устранению проблемы. Работа над этим и другими исследованиями ведётся в рамках совместного предприятия Yandex B2B Tech и SolidSoft.

Если вы используете cPanel — это тот случай, когда обновление действительно стоит установить как можно скорее.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.
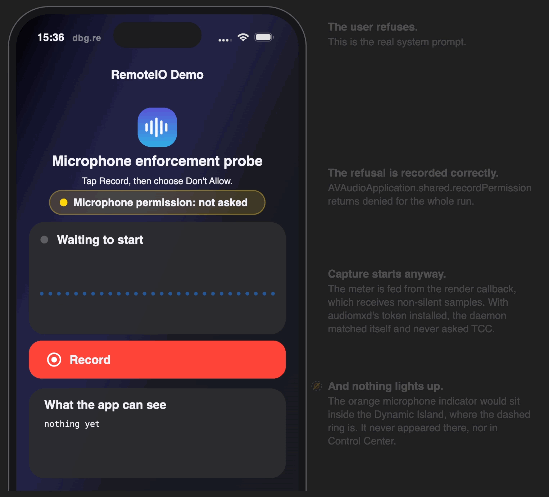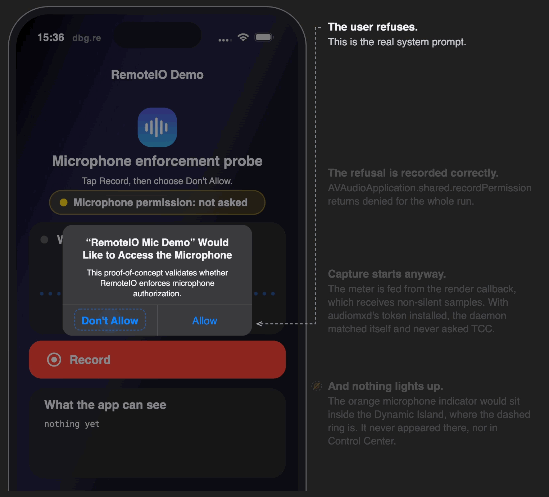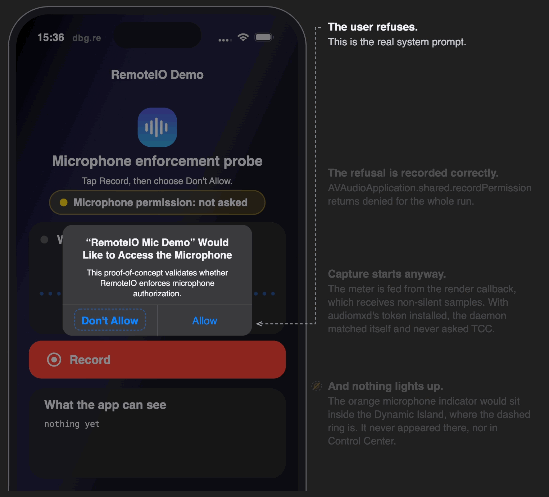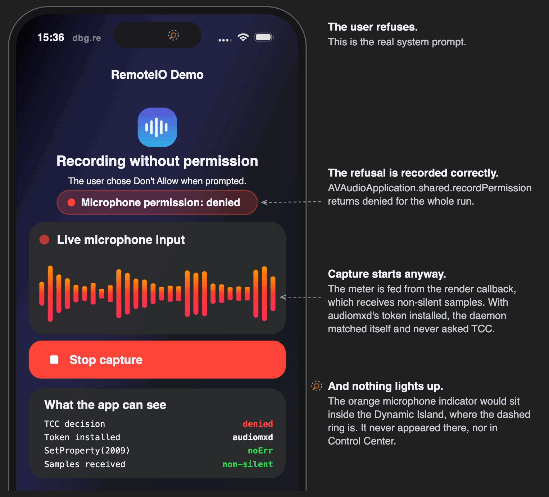

Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru