

Zombie ZIP: новый трюк с ZIP-архивами помогает обходить антивирусы

Zombie ZIP: новый трюк с ZIP-архивами помогает обходить антивирусы

Zombie ZIP: новый трюк с ZIP-архивами помогает обходить антивирусы

Исследователи обратили внимание на новую технику под названием Zombie ZIP, которая позволяет прятать вредоносную нагрузку в специально подготовленных ZIP-архивах так, чтобы большинство защитных решений её просто не распознают.

По данным автора метода Криса Азиза из Bombadil Systems, подход сработал против 50 из 51 антивирусного движка на VirusTotal.

Суть трюка в том, что архиву подменяют служебные поля в заголовке. Защитные продукты верят, что внутри лежат обычные несжатые данные и сканируют файл именно так.

Но на деле полезная нагрузка остаётся сжатой через DEFLATE, поэтому антивирус видит не подозрительный файл, а фактически «шум» из сжатых байтов. Из-за этого сигнатуры просто не срабатывают.

Самое любопытное, что для обычного пользователя такой архив тоже выглядит странно, но не опасно. Если попытаться открыть его через 7-Zip, WinRAR или unzip, можно получить ошибку, сообщение о неподдерживаемом методе или битые данные.

Это достигается, в частности, за счёт специально выставленного значения CRC, которое не совпадает с тем, что ожидают стандартные распаковщики. Но если у злоумышленника есть собственный загрузчик, который игнорирует ложный заголовок и распаковывает содержимое как DEFLATE, полезная нагрузка восстанавливается без проблем.

Крис Азиз уже выложил демонстрационный эксплойт на GitHub вместе с примерами архивов и описанием механики. А CERT/CC присвоил этой проблеме идентификатор CVE-2026-0866. Там же отмечают, что история отчасти напоминает старую уязвимость CVE-2004-0935: ещё больше двадцати лет назад уже выяснялось, что антивирусы могут слишком доверять поломанным ZIP-заголовкам.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.
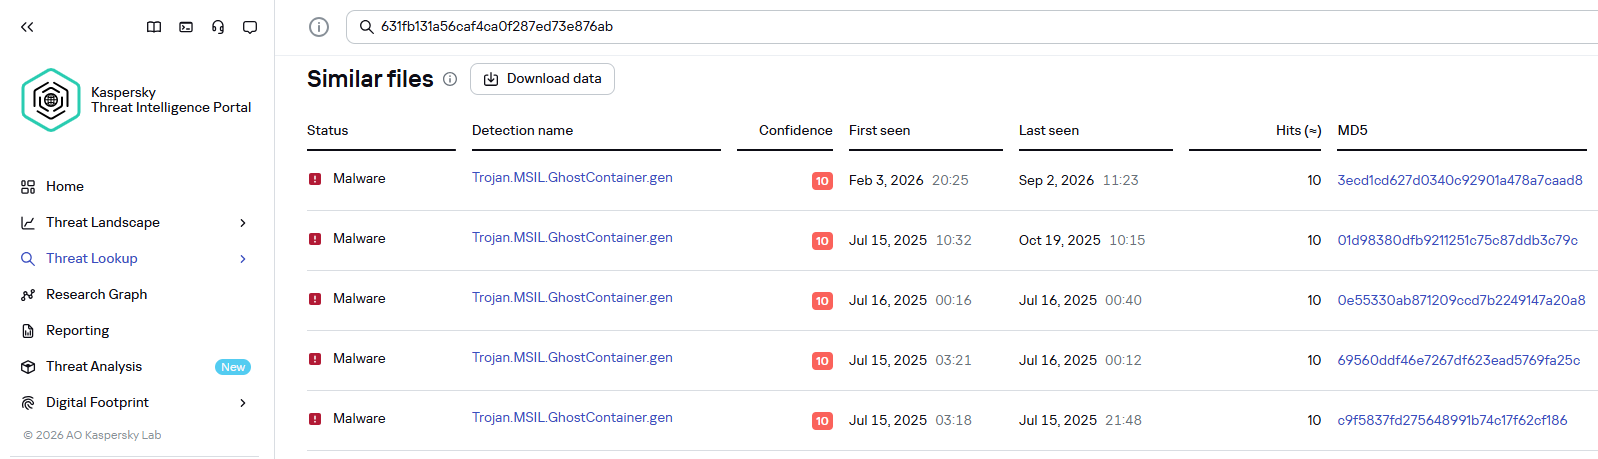

Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru